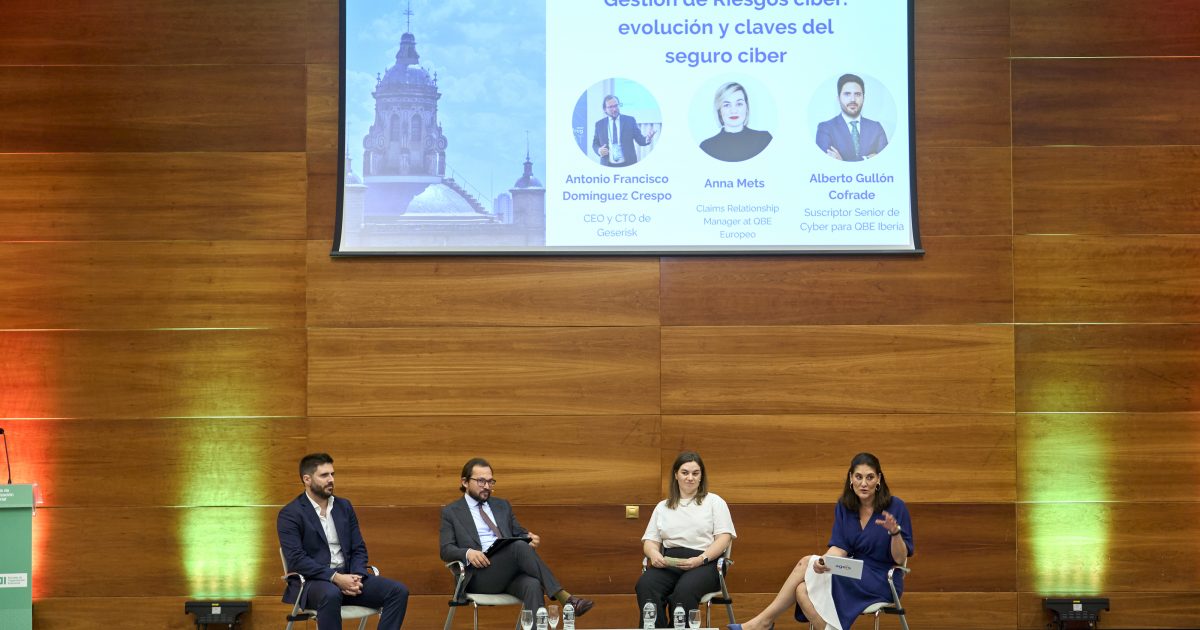
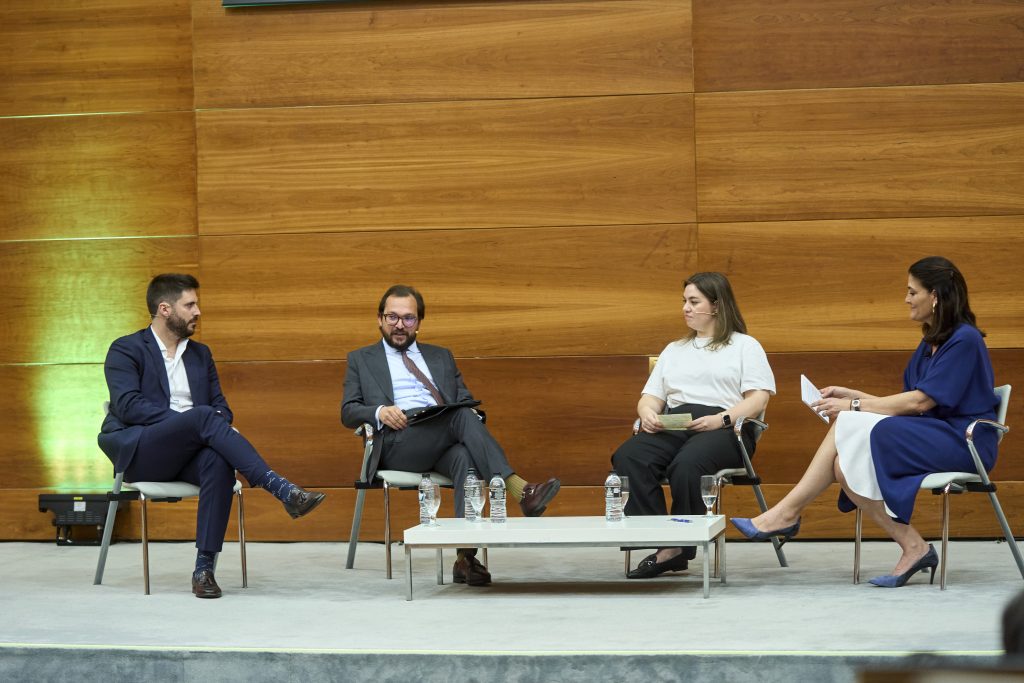
Antonio Francisco Domínguez Crespo, Fundador, Co-CEO y CTO de GESERISK, intervino como ponente experto en la mesa redonda «Gestión de Riesgos ciber: evolución y claves del seguro ciber», en el marco de la jornada «Anticipar para ganar: gestión proactiva del riesgo empresarial», organizada conjuntamente por la Asociación Española de Gestión de Riesgos y Seguros (AGERS) y CESUR el 26 de marzo de 2026 en la sede de EOI Andalucía, Sevilla.
Una jornada de referencia para la gestión proactiva del riesgo
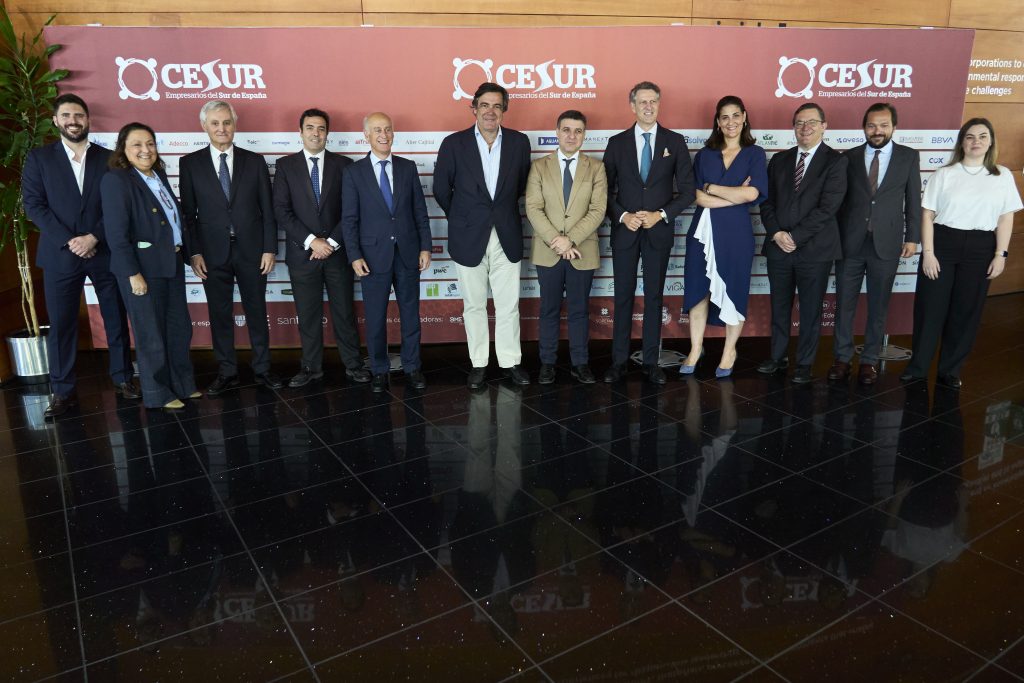
El pasado 26 de marzo de 2026, AGERS y CESUR celebraron en Sevilla su primer encuentro conjunto en el marco del acuerdo de colaboración institucional firmado entre ambas entidades para impulsar actividades formativas, técnicas y divulgativas sobre gestión de riesgos y seguros en el sur de España.
La jornada, celebrada en la sede de la Escuela de Organización Industrial (EOI) Andalucía, congregó a empresas de distintos tamaños, representantes del mercado asegurador y de la mediación, e instituciones bajo el lema «Anticipar para ganar: gestión proactiva del riesgo empresarial». El programa fue presentado por Alicia Soler, directora de AGERS, y contó con la bienvenida institucional de Francisco Velasco (EOI Andalucía), Luis Lancha (presidente de AGERS) y Cristóbal Sánchez, viceconsejero de Industria, Energía y Minas de la Junta de Andalucía.
GESERISK en la mesa de expertos sobre riesgo ciber
Antonio Francisco Domínguez Crespo participó como experto en la mesa redonda moderada por Alicia Soler, junto a Anna Mets (Claims Relationship Manager, QBE Europe) y Alberto Gullón Cofrade (suscriptor senior de Cyber, QBE Iberia). El debate abordó la evolución del riesgo cibernético y el papel estratégico del seguro ciber como herramienta de respuesta.
Desde GESERISK, la intervención se articuló en torno a tres ejes fundamentales que marcan la realidad actual de la ciberseguridad empresarial:
- La profesionalización del atacante: el ransomware-as-a-service ha democratizado el ciberataque. Hoy existen organizaciones criminales con estructura empresarial, modelos de afiliados y soporte técnico 24/7 que permiten ejecutar ataques sofisticados sin necesidad de conocimiento técnico avanzado.
- La aceleración de la velocidad de explotación: el tiempo entre la publicación de una vulnerabilidad y la existencia de un exploit activo se ha comprimido de semanas a horas, gracias al uso de inteligencia artificial por parte de los atacantes.
- La expansión de la superficie de ataque: la nube, el teletrabajo y las integraciones con terceros han multiplicado los vectores de entrada sin que muchas organizaciones hayan actualizado sus modelos de riesgo.
El fallo más recurrente: la brecha entre percepción y realidad
En su intervención, Antonio Domínguez destacó que el patrón más repetido en los análisis forenses que GESERISK realiza tras un incidente no es la sofisticación del ataque, sino la brecha entre lo que la organización cree que tiene controlado y lo que realmente tiene controlado: activos desconocidos, credenciales de administrador sin rotar durante años, copias de seguridad que existían sobre el papel pero que nadie había verificado desde su configuración.
Este diagnóstico conecta directamente con uno de los mayores problemas en la gestión de siniestros ciber: cuando llega el perito y pregunta qué pasó y cuándo, muchas organizaciones no tienen respuesta porque nunca tuvieron visibilidad real de sus sistemas.
Tres controles esenciales antes de hablar de seguro ciber
Ante la pregunta de qué debe tener implementado una organización antes de contratar un seguro ciber, GESERISK trasladó a la audiencia las mismas tres medidas que recomienda sistemáticamente a sus clientes —y que no por casualidad son también los controles que el mercado asegurador exige para suscribir un riesgo en condiciones razonables:
- Gestión de identidades y accesos (MFA). El 80% de los incidentes investigados tienen en el origen una credencial comprometida. La autenticación multifactor en todos los accesos remotos y en el correo corporativo es la medida con mejor ratio coste-beneficio que existe en ciberseguridad.
- Visibilidad y detección activa (EDR/SIEM). No se puede defender lo que no se ve. Disponer de un EDR desplegado en endpoints y servidores, o un SIEM con alertas que alguien revisa realmente. Tener la herramienta instalada y no monitorizar las alertas no es seguridad: es decoración.
- Backup funcional, probado, aislado e inmutable. No el backup que existe en papel, sino el que se restauró el mes pasado y se sabe que funciona, con una copia offline o inmutable que el ransomware no pueda cifrar. La pregunta que GESERISK formula siempre: «¿Cuándo fue vuestra última restauración de prueba?». El silencio que sigue lo dice todo.
IA, NIS2 y el vector dominante: la cadena de suministro
La mesa también abordó las tendencias de 2025-2026 recogidas en el Top 7 de INCIBE: la convergencia entre la IA aplicada al ataque —phishing sin errores ortográficos, deepfakes de voz de directivos, correos que replican perfectamente el estilo y el contexto— y la mayor exposición de sectores críticos como plataformas financieras, administraciones locales e infraestructuras aeroportuarias.
Desde GESERISK se identificó el patrón dominante en España: el incidente no empieza en la víctima principal, sino en un proveedor o subcontratista. Las organizaciones gestionan el riesgo de sus propios sistemas, pero no el riesgo de su ecosistema de proveedores —cuestión que la NIS2 aborda explícitamente en su artículo 21.d sobre seguridad de la cadena de suministro—. Cuando el origen del incidente está en un tercero, la empresa asegurada a menudo lo desconoce, lo que retrasa la notificación, complica la investigación forense y puede generar dudas sobre la cobertura aplicable.
La línea que separa el seguro de la responsabilidad preventiva
Uno de los mensajes más claros que GESERISK trasladó a los gerentes de riesgo presentes fue la necesidad de distinguir con precisión qué cubre el seguro ciber y qué no:
«El seguro cubre las consecuencias del incidente, no la gestión del riesgo previo. La póliza paga la respuesta forense, la notificación legal a afectados que exige el RGPD, la responsabilidad civil frente a terceros y la pérdida de beneficios durante la interrupción del negocio. Lo que no puede hacer —y lo que muchas organizaciones esperan que haga— es sustituir a la inversión en seguridad preventiva.»
En cuanto al impacto reputacional —señalado por INCIBE como consecuencia creciente y convertido en sanciones concretas por la NIS2 y el RGPD— la conclusión fue contundente: una empresa que gestiona bien la comunicación del incidente, notifica a tiempo y demuestra que tenía controles, se recupera reputacionalmente. La que lo oculta o gestiona mal la crisis, no. Eso no lo cubre ninguna póliza.
«El seguro ciber no te protege de los ataques — te protege de sus consecuencias. La diferencia entre ambas cosas es tu responsabilidad.»
Más información sobre la jornada:
Noticia oficial de CESUR: cesur.org.es