73.000 dispositivos comprometidos en el mundo, 1.130 credenciales en España. Ni una sola vulnerabilidad nueva. La pregunta incómoda que el sector lleva años evitando.
Durante las últimas semanas, el nombre FortiBleed ha recorrido titulares de medio mundo. Una de las mayores colecciones de credenciales asociadas a dispositivos Fortinet jamás publicadas: más de 73.000 equipos en 194 países, organizaciones de la talla de Samsung, Foxconn, Comcast, Siemens, Oracle o Mercedes-Benz entre los afectados, e incluso un contratista de defensa de la OTAN señalado como completamente comprometido. La reacción mediática ha sido la previsible: un nuevo capítulo en la lista de problemas de seguridad del fabricante.
Conviene detenerse un momento. Porque los datos cuentan una historia muy distinta a la del titular fácil.
Lo que dicen los números en España
Desde nuestra Unidad de Ciberinteligencia hemos realizado un análisis exhaustivo del impacto de FortiBleed en el ámbito español. El resultado es un retrato nítido y, francamente, incómodo:
| Indicador | Valor |
| Total registros / credenciales | 1.130 |
| Organizaciones únicas (dominios) | 376 |
| IPs únicas | 951 |
| Sectores únicos | 165 |
| Puertos distintos | 44 |
| Usuarios “admin” exactos | 344 |
| Consolas de administración expuestas (valores únicos) | 527 |
| Equipos vulnerables a CVE-2024-55591 (valores únicos) | 41 |
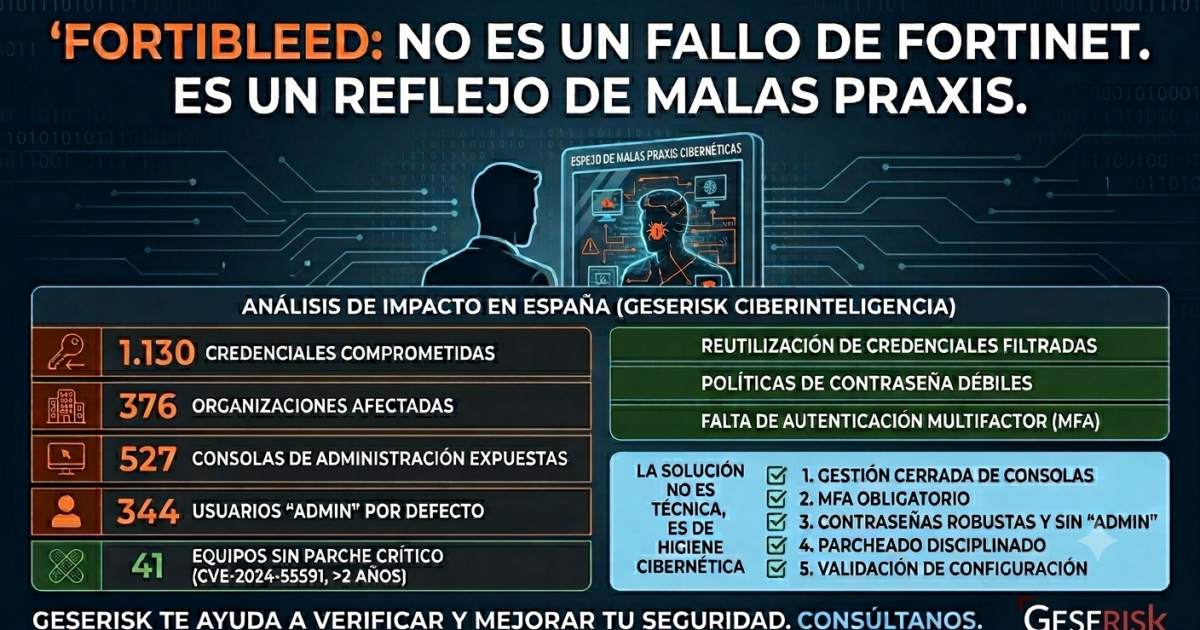
De las 1.130 credenciales analizadas en España, repartidas entre 376 organizaciones y 951 direcciones IP, los hallazgos relevantes no son las versiones de FortiOS ni un exploit sofisticado. Son otros: 527 consolas de administración expuestas a Internet, 344 cuentas que conservan literalmente el usuario “admin”, y 41 equipos todavía vulnerables a CVE-2024-55591, una vulnerabilidad crítica con parche disponible desde hace más de dos años.
La cuestión ya no es técnica. Es de higiene.
Insistamos en lo esencial: FortiBleed no explota ninguna vulnerabilidad nueva de Fortinet. El propio PSIRT del fabricante lo ha confirmado de forma pública y transparente. Según su análisis, la campaña se sustenta en la reutilización de credenciales filtradas en incidentes anteriores y en técnicas de fuerza bruta dirigidas contra dispositivos con políticas de contraseña débiles y sin autenticación multifactor. No hay un día cero. No hay un fallo de diseño inédito. Hay puertas que se dejaron abiertas.
Y aquí es donde el análisis español resulta demoledor. Si el vector fuese un fallo del producto, encontraríamos equipos parcheados y bien configurados igualmente comprometidos. Lo que encontramos es lo contrario: consolas de gestión publicadas en Internet contra toda recomendación, cuentas administrativas con el nombre por defecto, y equipos que llevan más de un año sin aplicar un parche crítico que el fabricante puso a disposición de todos sus clientes.
Dicho sin rodeos: FortiBleed no es un retrato de Fortinet. Es un retrato de cómo seguimos operando su tecnología.
El fabricante que avisó (una y otra vez)
Resulta tentador sumarse a la crítica fácil. Fortinet ha protagonizado un número notable de boletines de seguridad en los últimos tiempos, y una parte del sector ha convertido eso en una narrativa cómoda: la del fabricante problemático. Pero esa narrativa confunde dos cosas que no deberían mezclarse: la existencia de vulnerabilidades —algo inevitable en cualquier software de seguridad serio— y la transparencia con la que se gestionan.
Fortinet lleva años publicando, de forma reiterada y accesible, exactamente las medidas que habrían evitado FortiBleed. No exponer las consolas de administración. Activar MFA en todas las cuentas administrativas y de VPN. Aplicar los parches críticos en plazo. Restringir el acceso de gestión a hosts de confianza. Revisar la configuración frente a una línea base conocida. Estas recomendaciones no son nuevas, ni están escondidas: forman parte de sus guías de hardening y de buenas prácticas desde hace años.
Cuando un fabricante documenta la amenaza, publica el parche, advierte del riesgo de exposición y explica paso a paso cómo blindarse, y aun así 527 consolas siguen expuestas y 41 equipos sin parchear, el problema ha dejado de estar en el fabricante.
Cero clientes de GESERISK afectados (y no es casualidad)
Permítannos una afirmación rotunda, sostenida sobre los hechos: ninguno de los clientes de GESERISK se ha visto afectado por FortiBleed. Y eso no es fruto del azar ni de la suerte.
Desde hace años implantamos en nuestros clientes un modelo de buenas prácticas de seguridad y de ciberhigiene que aborda, precisamente, los vectores que esta campaña ha explotado: gestión cerrada y nunca expuesta de las consolas de administración, autenticación multifactor obligatoria, políticas de contraseña robustas, eliminación de cuentas por defecto, aplicación disciplinada de parches críticos en plazo y validación continua de la configuración frente a una línea base de confianza. Cuando la higiene es parte del día a día y no una reacción tardía, incidentes como FortiBleed simplemente no encuentran terreno donde prosperar.
La diferencia entre un dispositivo comprometido y uno seguro casi nunca está en el producto: está en cómo se opera. Y operarlo bien, todos los días, es exactamente nuestro trabajo.
Lo que recomendamos hacer hoy
Para cualquier organización que opere infraestructura Fortinet, las acciones prioritarias son claras y deben ejecutarse sin demora:
- Terminar todas las sesiones administrativas y de VPN activas, y resetear todas las credenciales de administración y VPN, especialmente en sistemas expuestos a Internet.
- Activar autenticación multifactor (MFA) en la totalidad de las cuentas de administrador y de usuario VPN.
- Actualizar a las versiones más recientes de FortiOS (7.4, 7.6 u 8.0), que incorporan hashing PBKDF2 de las credenciales administrativas.
- Validar la configuración frente a una línea base de confianza, prestando atención a cuentas no reconocidas y cambios no autorizados.
- Revisar los registros en busca de accesos administrativos desde IPs desconocidas y de indicios de movimiento lateral hacia el directorio activo.
- Reducir la superficie de exposición: retirar la administración del perímetro de Internet o, como mínimo, restringirla mediante trusted hosts y políticas local-in.
Nos ponemos a su disposición
Desde la Unidad de Ciberinteligencia de GESERISK ponemos nuestras capacidades a disposición de cualquier organización usuaria de Fortinet. Podemos verificar de forma rápida y confidencial si su organización figura entre las afectadas por FortiBleed, ayudarle a adoptar de inmediato las medidas de contención y remediación necesarias, y acompañarle después en la mejora de sus buenas prácticas de seguridad y ciberhigiene para que situaciones como esta no vuelvan a representar un riesgo. Si tiene dudas sobre su exposición, no espere a comprobarlo por las malas: hablemos.
Conclusión
FortiBleed debería marcar un punto de inflexión en cómo el sector lee este tipo de incidentes. Cada vez que aparece una filtración masiva, la reacción instintiva es buscar al culpable en el logotipo del producto. Pero la evidencia —1.130 credenciales, 527 consolas expuestas, 344 usuarios admin por defecto, 41 equipos sin un parche de hace más de dos años — apunta en otra dirección. La seguridad no se compra; se opera. Y operar bien significa tomarse en serio las recomendaciones que el fabricante lleva años repitiendo.
La tecnología hizo su parte. Toca que nosotros hagamos la nuestra.