La nueva certificación refuerza el compromiso de GESERISK con la protección de datos personales en el contexto de la prestación de servicios de ciberseguridad, consolidando un portfolio de certificaciones de primer nivel.
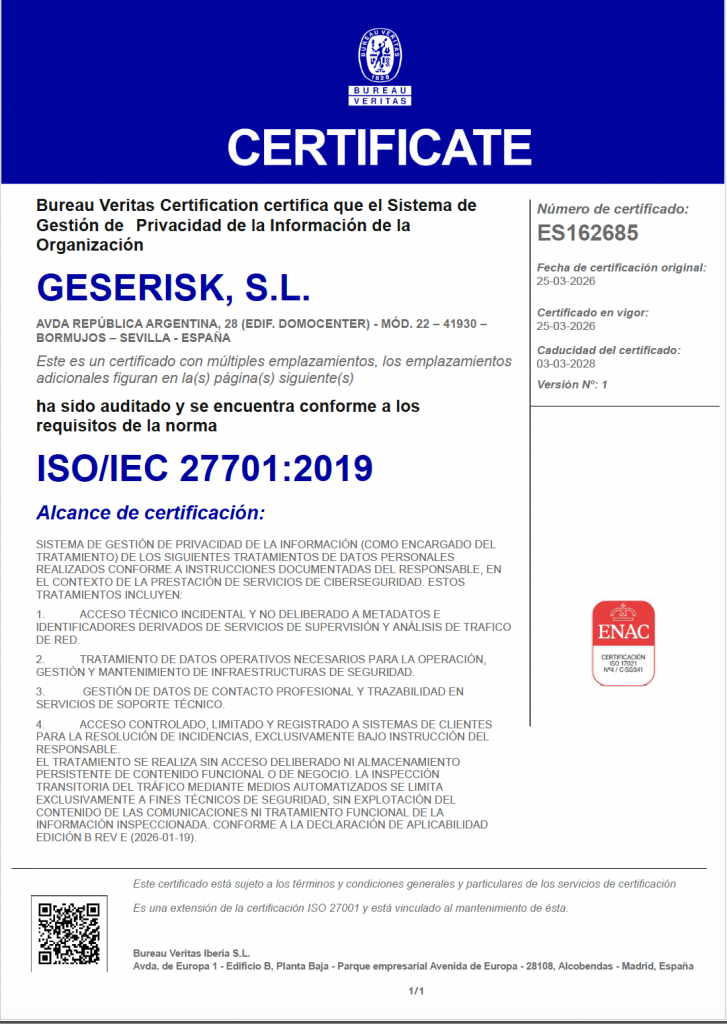
GESERISK ha obtenido la certificación ISO/IEC 27701:2019 por parte de Bureau Veritas Certification, consolidándose como una de las pocas empresas de ciberseguridad en España que acredita formalmente su Sistema de Gestión de Privacidad de la Información bajo este estándar internacional.
El certificado acredita que GESERISK dispone de los controles, procesos y medidas organizativas necesarios para actuar como encargado del tratamiento de datos personales con plenas garantías de privacidad, cumplimiento normativo y trazabilidad.
La norma ISO/IEC 27701:2019 es una extensión de ISO/IEC 27001 que especifica los requisitos y orientaciones para establecer, implementar, mantener y mejorar continuamente un Sistema de Gestión de Privacidad de la Información (PIMS). Su obtención es una demostración tangible de madurez en la gestión de privacidad y en el cumplimiento del Reglamento General de Protección de Datos (RGPD).
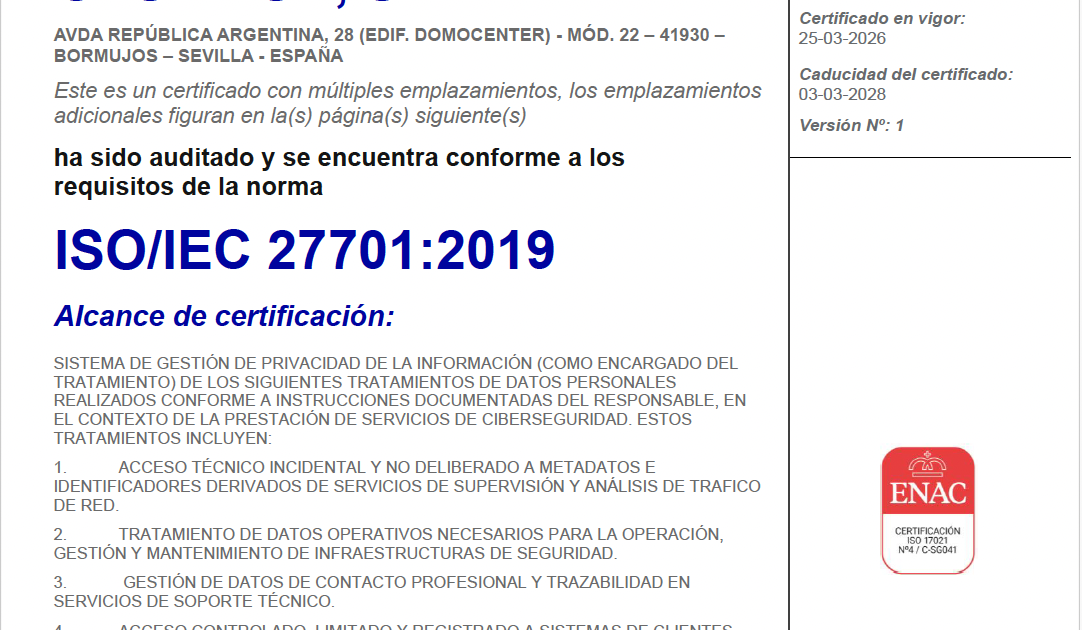
Alcance de la certificación
- Acceso técnico incidental y no deliberado a metadatos e identificadores derivados de servicios de supervisión y análisis de tráfico de red.
- Tratamiento de datos operativos necesarios para la operación, gestión y mantenimiento de infraestructuras de seguridad.
- Gestión de datos de contacto profesional y trazabilidad en servicios de soporte técnico.
- Acceso controlado, limitado y registrado a sistemas de clientes para la resolución de incidencias, exclusivamente bajo instrucción del responsable del tratamiento.
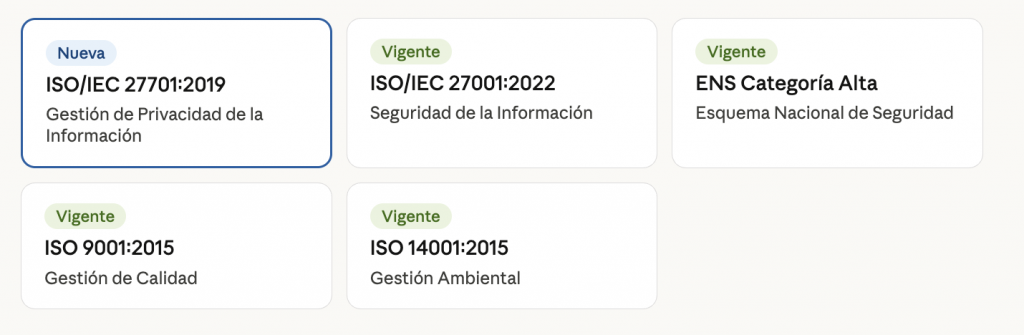
Esta nueva acreditación se suma a un sólido conjunto de certificaciones internacionales y nacionales que avalan la calidad, madurez y compromiso de GESERISK con sus clientes y con las mejores prácticas del sector.
Portfolio de certificaciones de GESERISK
Para GESERISK, esta certificación no es un fin en sí mismo, sino una demostración verificable del rigor con el que tratamos la información de nuestros clientes. En un contexto regulatorio cada vez más exigente —con el RGPD, la directiva NIS2 y el Esquema Nacional de Seguridad—, contar con un PIMS certificado nos permite acompañar a las organizaciones con la confianza de que sus datos están en manos que han sido auditadas de forma independiente.